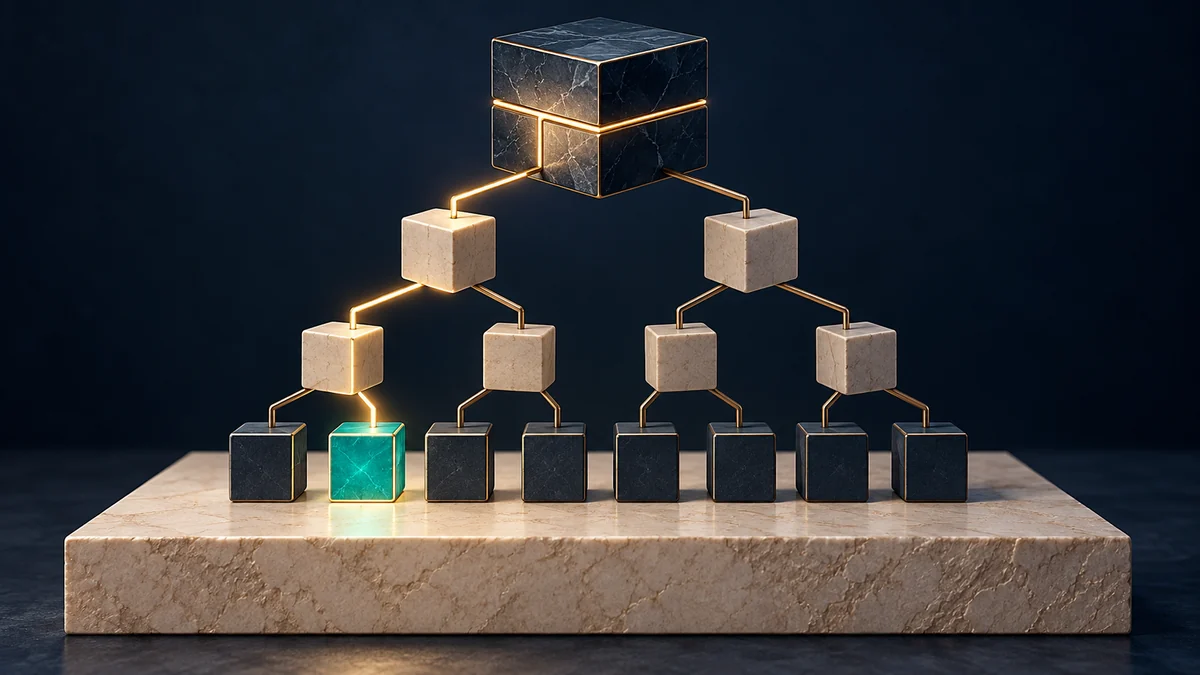
Uma prova compacta pode mostrar como um compromisso de transação se conecta a um cabeçalho em particular sem conter todo o bloco. BitcoinO artigo descreve esta abordagem em sua discussão sobre verificação simplificada de pagamentos, entendendo que as evidências requerem identificar tanto a conexão criptográfica quanto as suposições adicionais usadas para aceitar a cadeia circundante. Bitcoin papel branco: árvores de Merkle e verificação de pagamento simplificada, seções 7-8
Siga as evidências.
Rastreie como o evento poderia chegar aos mercados, e então inspecione uma explicação concorrente.
Compare as explicações.
Mude de lentes para ver o que cada conta explica e o que permanece incerto.
Análise WFN: imagine um bloco inventado contendo quatro compromissos de transação. Uma ramificação fornece os hashes vizinhos necessários para recompor a raiz para um compromisso selecionado. Se a raiz recomputada corresponder ao cabeçalho escolhido, a evidência conecta esse compromisso com esse cabeçalho sob as suposições de hashing. Ela não seleciona qual cabeçalho o leitor deve confiar. Isto separa duas questões que um recibo pode comprimir em uma marca de verificação verde. Uma pergunta se o compromisso pertence ao bloco indicado. Outra pergunta se esse bloco faz parte da cadeia aceita pelo método de verificação do leitor. O recibo deve identificar qual pergunta foi realmente verificada e o nó ou serviço que fornece a evidência circundante. Uma alegação sobre a conclusão do pagamento adiciona mais detalhes: a transação pretendida, recebimento de saída, quantidade e histórico da cadeia. Uma prova ligada à transação errada ou um cabeçalho não relacionado não responderia à pergunta do destinatário. A árvore inventada de quatro folhas é um modelo explicativo e não contém nenhuma transação real, pagamento observado ou declaração sobre a segurança de uma determinada carteira.
Análise WFN: imagine um bloco inventado contendo quatro compromissos de transação. Uma ramificação fornece os hashes vizinhos necessários para recompor a raiz para um compromisso selecionado. Se a raiz recomputada corresponder ao cabeçalho escolhido, a evidência conecta esse compromisso com esse cabeçalho sob as suposições de hashing. Ela não seleciona qual cabeçalho o leitor deve confiar. Isto separa duas questões que um recibo pode comprimir em uma marca de verificação verde. Uma pergunta se o compromisso pertence ao bloco indicado. Outra pergunta se esse bloco faz parte da cadeia aceita pelo método de verificação do leitor. O recibo deve identificar qual pergunta foi realmente verificada e o nó ou serviço que fornece a evidência circundante. Uma alegação sobre a conclusão do pagamento adiciona mais detalhes: a transação pretendida, recebimento de saída, quantidade e histórico da cadeia. Uma prova ligada à transação errada ou um cabeçalho não relacionado não responderia à pergunta do destinatário. A árvore inventada de quatro folhas é um modelo explicativo e não contém nenhuma transação real, pagamento observado ou declaração sobre a segurança de uma determinada carteira.
Um registro de evidências útil mantém o identificador de transação, o hash de bloco, a altura, os dados de ramificação, a fonte do cabeçalho e o procedimento de verificação. Se usar um serviço de terceiros, identificar quais reivindicações vêm desse serviço em vez das verificações do próprio leitor. Este registro editorial não prescreve um desenho específico de carteira; torna mais fácil inspecionar o escopo de uma afirmação de pagamento. Confirmações posteriores e uma cadeia de verificação independente podem adicionar evidências, mas seu significado depende do sistema e método que está sendo usado. Evite transformar a existência de um ramo de Merkle em uma reivindicação de finalidade universal. O documento branco fornece o conceito original de verificação simplificada; uma avaliação de uma implementação moderna também precisaria de sua documentação atual, comportamento e modelo de ameaça declarado.
O ramo e o cabeçalho têm papéis diferentes.
O artigo explica que as transações são feitas em uma árvore Merkle e a raiz é comprometida no cabeçalho do bloco, seu método de verificação simplificada obtém um ramo ligando uma transação a essa raiz e segue cabeçalhos de blocos representando prova de trabalho. Bitcoin papel branco: árvores de Merkle e verificação de pagamento simplificada, seções 7-8
O artigo também distingue este método de nós verificando transações por si mesmos e descreve sua vulnerabilidade se um atacante domina a rede. Bitcoin papel branco: árvores de Merkle e verificação de pagamento simplificada, seções 7-8
Uma questão de inclusão precisa de um ponto de referência.
Uma filial fornece aos hashes vizinhos a raiz para um compromisso selecionado, se a raiz recomputada corresponder ao cabeçalho escolhido, a evidência conecta esse compromisso com esse cabeçalho sob as suposições de hashing, não seleciona qual cabeçalho o leitor deve confiar.
Isso separa duas perguntas que um recibo pode comprimir em uma marca verde, uma pergunta se o compromisso pertence ao bloco indicado, outra pergunta se esse bloco faz parte da cadeia aceita pelo método de verificação do leitor, e o recibo deve identificar qual pergunta foi realmente verificada e o nó ou serviço que fornece as evidências ao redor.
Uma reclamação sobre a conclusão do pagamento acrescenta mais detalhes: a transação pretendida, recebimento de saída, quantidade e histórico de cadeias, uma prova ligada à transação errada ou um cabeçalho não relacionado não responderia à pergunta do destinatário, a árvore de quatro folhas inventada é um modelo explicativo e não contém nenhuma transação real, pagamento observado ou declaração sobre a segurança de uma carteira em particular.
Descreva o escopo de verificação com precisão.
Um registro de evidências útil mantém o identificador de transação, hash de bloco, altura, dados de filial, fonte de cabeçalho e procedimento de verificação, e se usar um serviço de terceiros, identifique quais reivindicações vêm desse serviço em vez dos próprios cheques do leitor, este registro editorial não prescreve um desenho específico de carteira, torna mais fácil inspecionar o escopo de uma afirmação de pagamento.
Confirmações posteriores e uma cadeia independente pode adicionar evidências, mas seu significado depende do sistema e método que estão sendo usados, evitando transformar a existência de um ramo Merkle em uma reivindicação universal de finalidade, o papel branco fornece o conceito original de verificação simplificada, uma avaliação de uma implementação moderna também precisaria de sua documentação atual, comportamento e modelo de ameaça declarado.