تم اختيار التحليل الكامل، اختر الموجز السريع لمسح النقاط الرئيسية أولاً
WFN QUICK BRIEF ; under 1MIN
النسخة المختصرة
المادة 2 من المادة 2
السجل
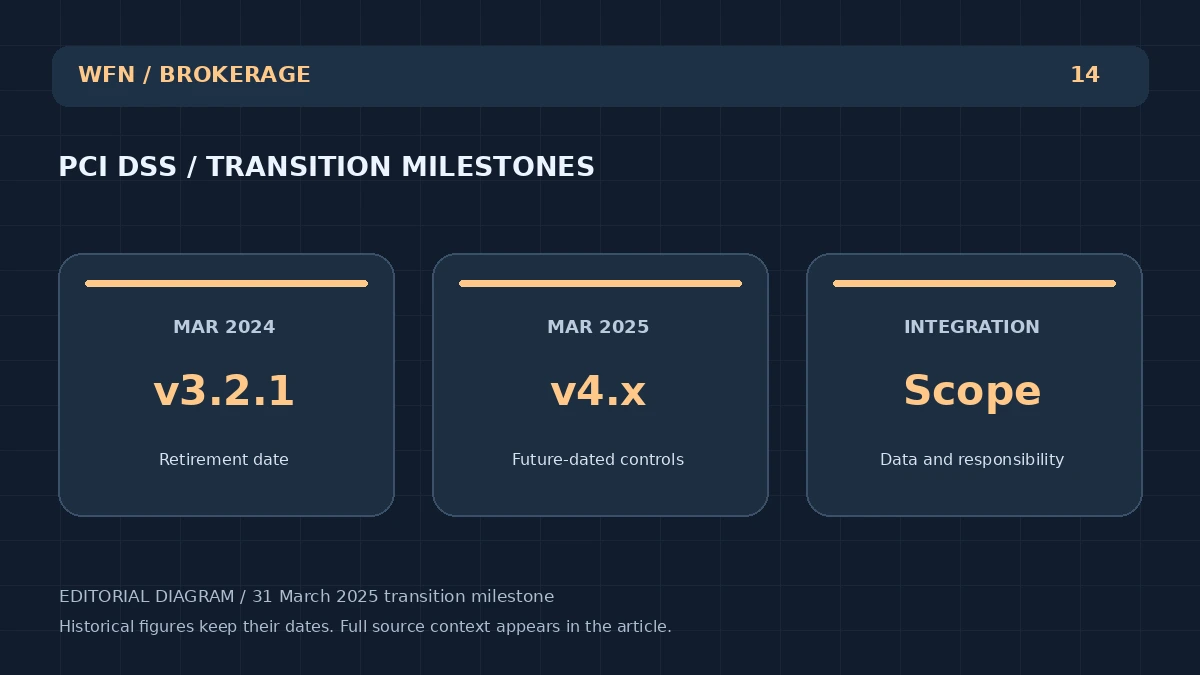
وقد قال التوجيه الانتقالي لمجلس معايير الأمن التابع لرابطة الدول المستقلة إن شركة PCI DSS v3.2.1 قد تقاعدت في 31 آذار/مارس 2024، وأن متطلبات الدفع مقابل 4x في المستقبل ستبدأ في 31 آذار /مارس 2025، وقد قدمت هذه الإرشادات فترة لكي تفهم المنظمات المتطلبات وتنفذ التغييرات اللازمة. PCI SSC guidance on future-dated v4.x requirements ⁇
تحليل شبكة WFN
وبالنسبة للسمسرة التي تدمج مدفوعات البطاقات، لا يعدّ نظام التفتيش العملي إلا جزءاً بارزاً من الخدمة، إذ يتعين على قطاع الأعمال أن يُنشئ الأطراف والنظم التي تتعامل مع بيانات الدفع والتي تملك العمل الأمني الناتج عن ذلك.
الحساب التالي
وقبل تقديم مطالبة حالية بالامتثال، يرجى الرجوع إلى المعايير المنطبقة، وطريق التقييم، ومتطلبات تقديم المدفوعات، وتحديد حركة البيانات والمسؤولية عن طريق الإدماج المختار، ويمكن لتواريخ الانتقال التاريخي أن توضح السبب في تغيير الضوابط، ولكنها لا تستطيع أن تثبت أمن الموقع الشبكي اليوم أو أن تحل محل الأدلة من بيئة السداد الفعلية.
"البريف السريع" هو مُساعدة للقراءة، المقالة الكاملة و الأثر المصدري تبقى على هذه الصفحة.
WFN STORY COMPASS
اختر زاوية القراءة
(ج) الانتقال بين السجل المبلّغ عنه، والسياق السوقي، والمسائل المفتوحة، وتبقي بطاقات تحديد المركز المطالبات منفصلة عن النتائج.
كل طبقات السياق مرئية اختر عدسة للقفز إلى الجزء من القصة
MARKET CONTEXTWFN EDITION ; 14 OCTOBER 2026
ملاحظة تحريريةتفسير قائم على المصادر مع تحليل أصلي للشبكة العالمية للكهرباء، وتحتفظ السجلات التاريخية بمواعيدها، ورسم بياني للشبكة، وليس مخططا سوقيا حية.
ويضع السجل المذكور الحدث الموثق، إذ تحتفظ المقترحات والإعلانات التقنية والادعاءات والأوامر بمركزها المعلن؛ ويفسر تحليل شبكة المعلومات العالمية تفسيرا تحريريا.
ويبين الانتقال من نظام إدارة الدعم الميداني في قضية PCI DSS v4.x لماذا يتطلب تكامل مدفوعات السمسرة نطاقا أمنيا محددا وملكية مستمرة.
01 / / SR.
الوقائع الموثقة
وقد قال التوجيه الانتقالي لمجلس معايير الأمن التابع لرابطة الدول المستقلة إن شركة PCI DSS v3.2.1 قد تقاعدت في 31 آذار/مارس 2024، وأن متطلبات الدفع مقابل 4x في المستقبل ستبدأ في 31 آذار /مارس 2025، وقد قدمت هذه الإرشادات فترة لكي تفهم المنظمات المتطلبات وتنفذ التغييرات اللازمة. PCI SSC guidance on future-dated v4.x requirements ⁇
ويتعلق المعلم بالمتطلبات الأمنية المتعلقة بالدفع والبيانات، وهو ليس ترخيصا بالسمسرة، أو موافقة على حساب البضائع، أو ضمانا لقبول إيداع معين.
02 - تحليل تاريخي
لماذا يهم
وبالنسبة للسمسرة التي تدمج مدفوعات البطاقات، لا يعدّ نظام التفتيش العملي إلا جزءاً بارزاً من الخدمة، إذ يتعين على قطاع الأعمال أن يُنشئ الأطراف والنظم التي تتعامل مع بيانات الدفع والتي تملك العمل الأمني الناتج عن ذلك.
وباستخدام مقدم خارجي يمكن أن يغير هذا النطاق، ولكن يجب دعم المطالبة المتعلقة بانخفاض النطاق بالتكامل الفعلي، وينبغي ألا يعامل إعادة توجيه صفحة مدمجة وتدفق مناولة جانب الخادم على أنها معادلة لمجرد أن العميل يرى نفس المبلغ الذي يُودع.
03: What to CHECK NEXT
ما الذي يجب التحقق منه لاحقًا
وقبل تقديم مطالبة حالية بالامتثال، يرجى الرجوع إلى المعايير المنطبقة، وطريق التقييم، ومتطلبات تقديم المدفوعات، وتحديد حركة البيانات والمسؤولية عن طريق الإدماج المختار، ويمكن لتواريخ الانتقال التاريخي أن توضح السبب في تغيير الضوابط، ولكنها لا تستطيع أن تثبت أمن الموقع الشبكي اليوم أو أن تحل محل الأدلة من بيئة السداد الفعلية.