El hito de 2025 de PCI DSS importaba más allá del botón de pago
La transición PCI DSS v4.x ilustra por qué la integración de los pagos de intermediación requiere un alcance de seguridad identificado y la propiedad continua.
Se selecciona el análisis completo. Elija breve rápido para escanear primero los puntos clave.
WFN QUICK BRIEF · Bajo 1 MIN
La versión breve
MODELO 2 DE 2
El registro
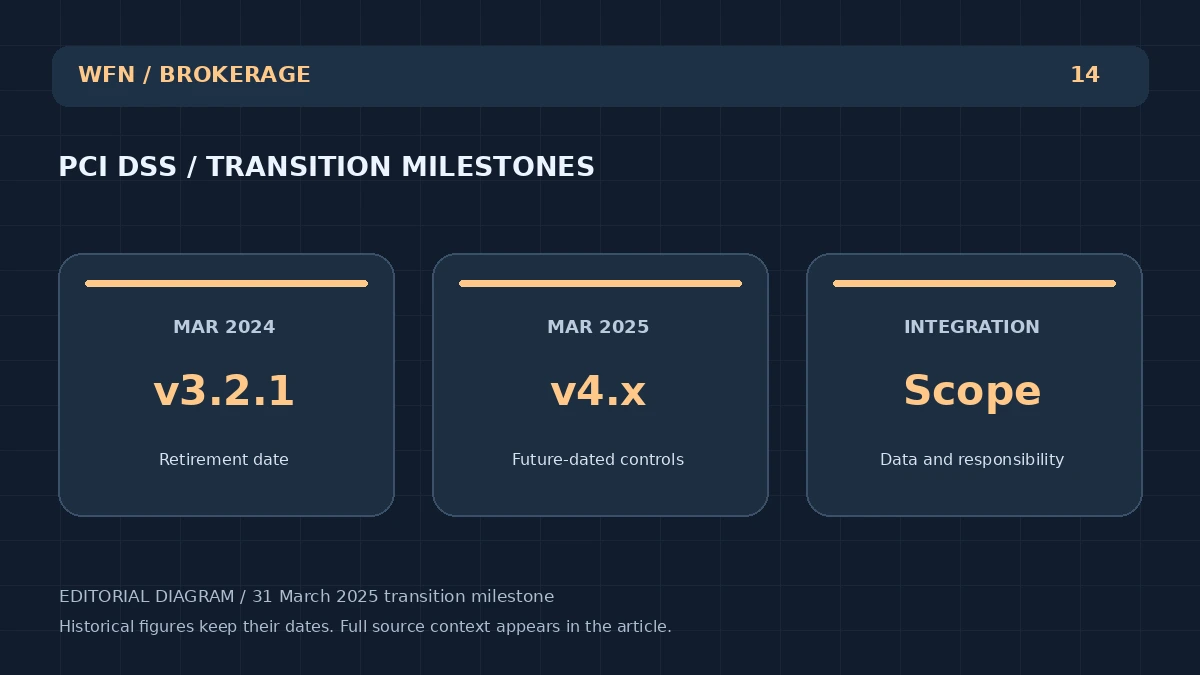
La guía de transición del Consejo de Normas de Seguridad de la PCI dijo que PCI DSS v3.2.1 se retiró el 31 de marzo de 2024 y que los requisitos v4.x actualizados en el futuro entrarían en vigor el 31 de Marzo de 2025. La orientación presentada como un período para que las organizaciones entiendan los requisitos y apliquen los cambios necesarios. Orientación PCI SSC sobre requisitos de v4.x actualizados en el futuro
Análisis de WFN
Para una corretaje que integra los pagos de tarjetas, una salida de funcionamiento es sólo una parte visible del servicio. La empresa necesita establecer qué partes y sistemas manejan los datos de pago y quién es el dueño del trabajo de seguridad resultante.
Siguiente cheque
Antes de hacer una reclamación de cumplimiento actual, consulte la norma aplicable, ruta de evaluación y requisitos de proveedor de pagos. Movimiento de datos de mapa y responsabilidad a través de la integración elegida. Las fechas de transición histórica pueden explicar por qué los controles cambiaron, pero no pueden certificar la seguridad del sitio web actual o sustituir la evidencia de su entorno de pago real.
Quick Brief es un soporte de lectura. El artículo completo y la ruta de origen permanecen en esta página.
WFN STORY COMPASS
Elija su ángulo de lectura
Moverse entre el registro reportado, el contexto de mercado y las preguntas abiertas. Las etiquetas de estado mantienen las reclamaciones distintas de las conclusiones.
Todas las capas de contexto son visibles. Elija una lente para saltar a esa parte de la historia.
MARKET CONTEXTEDICIÓN DE LA FRONICA · 14 DE OCTUBRE 2026
Nota editorialExplicación basada en fuentes con análisis originales de WFN. Los registros históricos conservan sus fechas. Diagrama editorial original de WFBN; no es un gráfico de mercado en vivo.
WFN REALITY LEDGER
¿Qué documentan las fuentes?
Análisis de fuentes primarias
Fecha de publicación: registro oficial / explicador histórico o técnico
Grabación primaria / período de referencia31 de marzo de 2025
El registro citado establece el evento documentado. Propuestas, anuncios técnicos, alegaciones y órdenes conservan su estado declarado; WFN Analysis es interpretación editorial.
La transición PCI DSS v4.x ilustra por qué la integración de los pagos de intermediación requiere un alcance de seguridad identificado y la propiedad continua.
01 · RECORD VERIFICADO
Hechos documentados
La guía de transición del Consejo de Normas de Seguridad de la PCI dijo que PCI DSS v3.2.1 se retiró el 31 de marzo de 2024 y que los requisitos v4.x actualizados en el futuro entrarían en vigor el 31 de Marzo de 2025. La orientación presentada como un período para que las organizaciones entiendan los requisitos y apliquen los cambios necesarios. Orientación PCI SSC sobre requisitos de v4.x actualizados en el futuro
El hito se refiere a los requisitos de seguridad de los datos de pago. No es una licencia de intermediación, una aprobación de cuenta mercantil o una garantía de que se aceptará un depósito determinado.
02 · ANÁLISIS EDITORIAL DE WFN
¿Por qué importa?
Para una corretaje que integra los pagos de tarjetas, una salida de funcionamiento es sólo una parte visible del servicio. La empresa necesita establecer qué partes y sistemas manejan los datos de pago y quién es el dueño del trabajo de seguridad resultante.
Utilizar un proveedor externo puede cambiar ese alcance, pero una reclamación sobre el alcance reducido debe ser apoyada por la integración real. Una redireccion, una página incrustada y un flujo de manipulación lado servidor no debe ser tratado como equivalente simplemente porque el cliente ve la misma cantidad de depósito.
03 · Qué hacer para explorar
Qué comprobar después
Antes de hacer una reclamación de cumplimiento actual, consulte la norma aplicable, ruta de evaluación y requisitos de proveedor de pagos. Movimiento de datos de mapa y responsabilidad a través de la integración elegida. Las fechas de transición histórica pueden explicar por qué los controles cambiaron, pero no pueden certificar la seguridad del sitio web actual o sustituir la evidencia de su entorno de pago real.