Выбирается полный анализ. Выберите Быстрый бриф, чтобы сначала отсканировать ключевые моменты.
WFN QUICK BRIEF · С 1 мин.
Краткое изложение
Способ 2 из 2
Рекорд
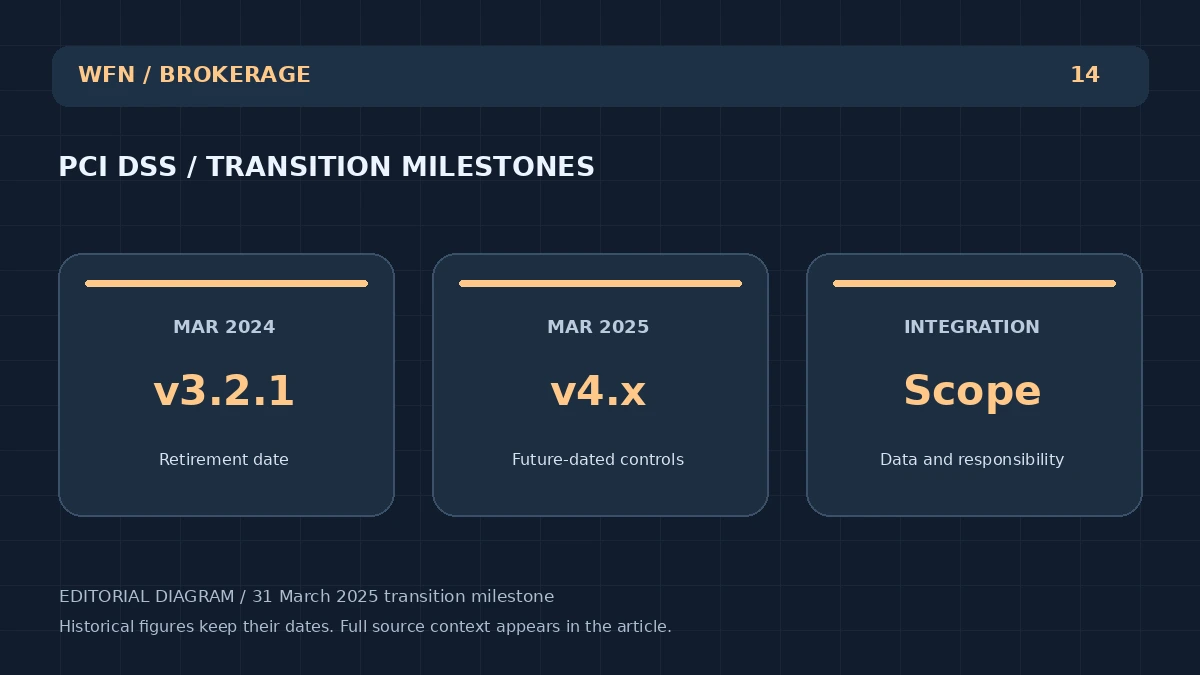
В руководстве по переходу Совета по стандартам безопасности PCI говорится, что PCI DSS v3.2.1 был снят с производства 31 марта 2024 года и что будущие требования к стандарту v4.x вступят в силу 31 марта 2025 года. Руководство PCI SSC по будущим требованиям v4.x
Анализ WFN
Для брокерской интеграции карточных платежей, функционирующий кассовый сбор является лишь одной видимой частью сервиса. Бизнесу необходимо установить, какие стороны и системы обрабатывают платежные данные и кто владеет полученной работой по обеспечению безопасности.
Следующая проверка
Прежде чем подать текущее требование о соответствии, проконсультируйтесь с применимыми требованиями к стандарту, маршруту оценки и платежным провайдерам. Перемещение данных карты и ответственность через выбранную интеграцию. Исторические даты перехода могут объяснить, почему изменились элементы управления, но они не могут подтвердить безопасность сегодняшнего веб-сайта или заменить доказательства из его фактической платежной среды.
Быстрый обзор - это помощь для чтения. Полная статья и источник остаются на этой странице.
КОМПАС СТОРОНЫ ВФН
Выберите угол чтения
Перемещайтесь между отчетной записью, рыночным контекстом и открытыми вопросами. На этикетках статусов претензии не совпадают с выводами.
Все контекстные слои видны. Выберите объектив, чтобы перейти к этой части истории.
Маркет КонтекстWFN Edition · 14 октября 2026
Примечание редакцииИсходное объяснение с оригинальным анализом WFN. Исторические записи сохраняют свои даты. Оригинальная редакционная диаграмма WFN; это не график живого рынка.
WFN Reality LEDGER (альбом)
Что подтверждено источниками?
Разбор первоисточников
Датированный официальный отчет / исторический или технический объяснитель
Первичный отчет/справочный период31 марта 2025 года переходный этап
В приводимой записи указывается документально подтвержденное событие.Предложения, технические объявления, утверждения и распоряжения сохраняют заявленный статус; WFN Analysis - редакционная интерпретация.
Переход PCI DSS v4.x иллюстрирует, почему интеграция брокерских платежей требует определенного уровня безопасности и постоянного владения.
01 · ОБЯЗАТЕЛЬНАЯ РЕКОРАДКА
Подтверждённые факты
В руководстве по переходу Совета по стандартам безопасности PCI говорится, что PCI DSS v3.2.1 был снят с производства 31 марта 2024 года и что будущие требования к стандарту v4.x вступят в силу 31 марта 2025 года. Руководство PCI SSC по будущим требованиям v4.x
Этап касается требований к безопасности платежных данных. Это не брокерская лицензия, одобрение торгового счета или гарантия того, что конкретный депозит будет принят.
02 · ЭДИТОРИАЛЬНЫЙ АНАЛИЗ ВФН
Почему это важно
Для брокерской интеграции карточных платежей, функционирующий кассовый сбор является лишь одной видимой частью сервиса. Бизнесу необходимо установить, какие стороны и системы обрабатывают платежные данные и кто владеет полученной работой по обеспечению безопасности.
Использование внешнего провайдера может изменить эту область, но требование о уменьшении области должно поддерживаться фактической интеграцией. Перенаправление, встроенная страница и поток обработки на стороне сервера не должны рассматриваться как эквивалент просто потому, что клиент видит ту же сумму депозита.
03 Что делать дальше
Что проверить дальше
Прежде чем подать текущее требование о соответствии, проконсультируйтесь с применимыми требованиями к стандарту, маршруту оценки и платежным провайдерам. Перемещение данных карты и ответственность через выбранную интеграцию. Исторические даты перехода могут объяснить, почему изменились элементы управления, но они не могут подтвердить безопасность сегодняшнего веб-сайта или заменить доказательства из его фактической платежной среды.