Escolha o resumo para analisar os pontos-chave primeiro.
WFN BRIEF rápido · SUB 1 MINUTO
A versão resumida
MODELO 2 DE 2
O recorde
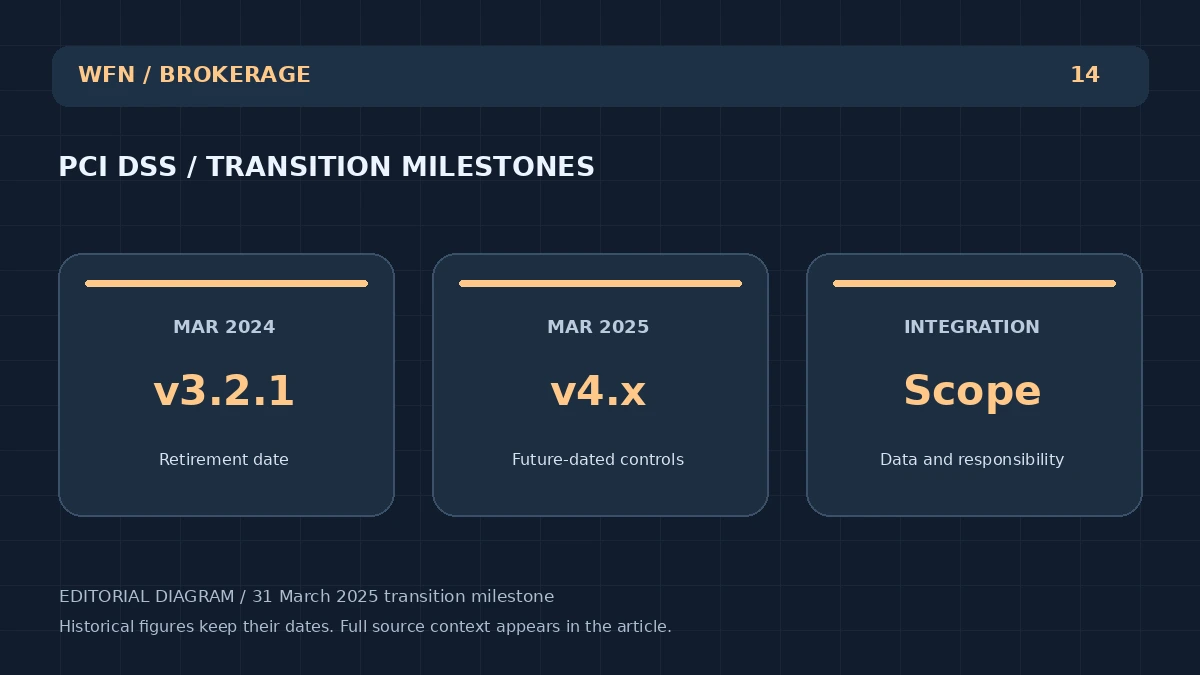
A orientação do Conselho de Transição de Padrões de Segurança PCI disse que o PCI DSS v3.2.1 foi aposentado em 31 de março de 2024 e que os futuros requisitos v4.x entrariam em vigor em 31 de Março de 2025. Guia PCI SSC sobre os requisitos de v4.x futuros
Análise da NMP
Para uma corretagem que integra pagamentos com cartão, um checkout funcional é apenas uma parte visível do serviço, o negócio precisa estabelecer quais partes e sistemas lidam com dados de pagamento e quem é o dono do trabalho de segurança resultante.
Próxima verificação.
Antes de fazer uma reclamação de conformidade atual, consulte o padrão, a rota de avaliação e os requisitos de pagamento, mapeie o movimento de dados e a responsabilidade através da integração escolhida, datas históricas de transição podem explicar por que os controles mudaram, mas não podem certificar a segurança do site de hoje ou substituir por evidências de seu ambiente de pagamento real.
O artigo completo e a trilha de origem permanecem nesta página.
WFN HISTÓRIA COMPASS
Escolha o seu ângulo de leitura.
Entre o registro relatado, o contexto de mercado e perguntas abertas, etiquetas de status mantêm reivindicações distintas das descobertas.
Escolha uma lente para pular para essa parte da história.
CONTEXTO DO MERCADOWFN EDITION · 14 DE OUTUBRO DE 2026
Nota editorialExplicação baseada em fontes com análise original da WFN, registros históricos mantêm suas datas, diagrama editorial original da WHN, não é uma tabela de mercado ao vivo.
WFN REALITY LEDGER
O que as fontes documentam?
Análise de fontes primárias
Datado registro oficial / histórico ou técnico explicador
Registro primário / período de referência31 de março de 2025 marco de transição
Propostas, anúncios técnicos, alegações e ordens mantêm seu status declarado, análise WFN é interpretação editorial.
A transição PCI DSS v4.x ilustra porque a integração de pagamento de corretagem requer uma área de segurança identificada e propriedade contínua.
01 · REGISTO VERIFIADO
Fatos documentados
A orientação do Conselho de Transição de Padrões de Segurança PCI disse que o PCI DSS v3.2.1 foi aposentado em 31 de março de 2024 e que os futuros requisitos v4.x entrariam em vigor em 31 de Março de 2025. Guia PCI SSC sobre os requisitos de v4.x futuros
O marco diz respeito aos requisitos de segurança de pagamento, não é uma licença de corretagem, uma aprovação de conta comercial ou uma garantia de que um depósito em particular será aceito.
02 · ANÁLISE EDITORIAL
Por que isso importa?
Para uma corretagem que integra pagamentos com cartão, um checkout funcional é apenas uma parte visível do serviço, o negócio precisa estabelecer quais partes e sistemas lidam com dados de pagamento e quem é o dono do trabalho de segurança resultante.
Usar um provedor externo pode mudar esse escopo, mas uma reivindicação sobre o escopo reduzido deve ser suportada pela integração real, um redirecionamento, uma página incorporada e um fluxo de manipulação do lado do servidor não devem ser tratados como equivalentes simplesmente porque o cliente vê o mesmo valor de depósito.
03 · O QUE VERIFICAR A PRÓXIMO
O que verificar a seguir
Antes de fazer uma reclamação de conformidade atual, consulte o padrão, a rota de avaliação e os requisitos de pagamento, mapeie o movimento de dados e a responsabilidade através da integração escolhida, datas históricas de transição podem explicar por que os controles mudaram, mas não podem certificar a segurança do site de hoje ou substituir por evidências de seu ambiente de pagamento real.